Kennisbank|Technologie
Beveiliging van maatwerk software: waar moet je op letten?
Maatwerk software biedt bedrijven precies de functionaliteit die ze nodig hebben, maar brengt ook een eigen verantwoordelijkheid met zich mee: de beveiliging. Anders dan bij standaardpakketten is er geen leverancier die automatisch patches uitrolt voor duizenden gebruikers tegelijk. In dit artikel leggen we uit welke beveiligingsmaatregelen bij maatwerk software horen en waar technisch verantwoordelijken op moeten letten.
Waarom is beveiliging bij maatwerk software anders?
Bij standaardsoftware ligt een deel van de beveiliging bij de leverancier: die brengt updates uit, dicht kwetsbaarheden en beheert een groot deel van de infrastructuur. Bij maatwerk software ligt die verantwoordelijkheid grotendeels bij de ontwikkelpartij en de opdrachtgever zelf. Er is geen grote community die kwetsbaarheden rapporteert en er zijn geen kant-en-klare beveiligingsupdates die automatisch binnenkomen.
Dat betekent niet dat maatwerk software onveiliger is. Sterker nog, doordat de code specifiek voor jouw bedrijf is geschreven, is deze vaak minder interessant voor geautomatiseerde aanvallen die zich richten op bekende kwetsbaarheden in populaire CMS'en of plugins. Wel vraagt het om een bewuste aanpak: beveiliging moet vanaf de eerste regel code worden meegenomen, niet pas achteraf worden toegevoegd.
Secure coding: veiligheid als onderdeel van het ontwikkelproces
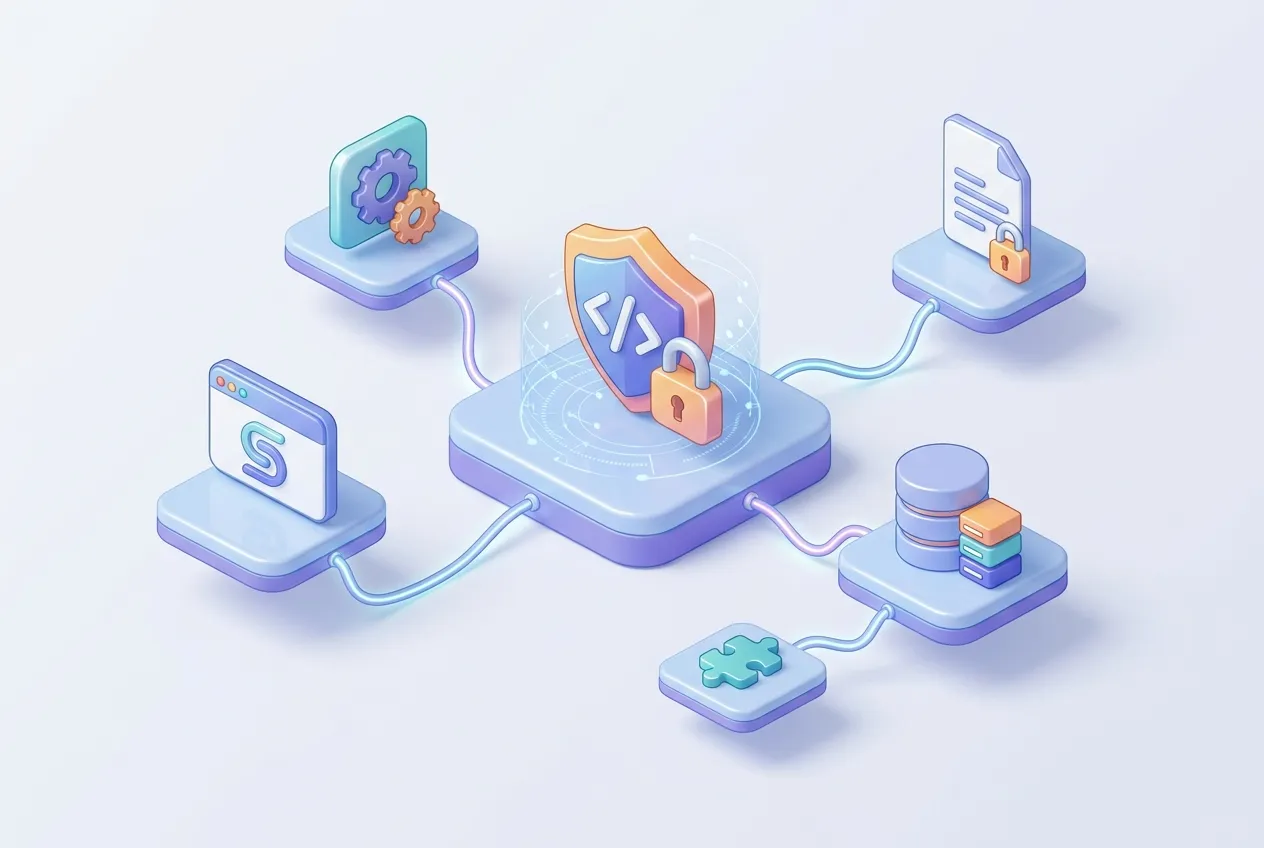
De basis van veilige maatwerk software ligt in de manier waarop deze gebouwd wordt. Secure coding houdt in dat ontwikkelaars bekende risico's, zoals SQL-injectie, cross-site scripting (XSS) en cross-site request forgery (CSRF), structureel uitsluiten door invoer altijd te valideren en te saniteren. Ook het correct afhandelen van gebruikersrechten en sessies voorkomt dat kwaadwillenden ongeautoriseerd bij gevoelige functionaliteit kunnen komen.
Daarnaast is het belangrijk dat externe libraries en frameworks up-to-date blijven. Veel kwetsbaarheden ontstaan niet in de zelfgeschreven code, maar in verouderde afhankelijkheden die niet meer worden onderhouden. Een goed onderhoudsproces met periodieke updates en dependency-scans hoort daarom net zo goed bij maatwerk software als bij een Headless CMS website of ander digitaal platform.
Infrastructuur en netwerkbeveiliging
Naast de code zelf speelt de omgeving waarin de software draait een grote rol. Denk aan een goed geconfigureerde firewall, versleutelde verbindingen via SSL/TLS, en het scheiden van omgevingen zoals test, staging en productie. Zo voorkom je dat een fout in een testomgeving direct impact heeft op de live applicatie.
Ook toegang tot servers en databases moet strikt geregeld zijn. Het principe van 'least privilege' - iedereen krijgt alleen de rechten die daadwerkelijk nodig zijn - beperkt de schade als er onverhoopt toch iets misgaat. Voor applicaties die gevoelige gegevens verwerken, zoals een webportal of intranet, is dit een van de belangrijkste maatregelen om datalekken te voorkomen.
Testen, monitoren en blijven verbeteren
Beveiliging is geen eenmalige actie, maar een doorlopend proces. Regelmatige security scans en penetratietesten helpen om kwetsbaarheden op te sporen voordat kwaadwillenden dat doen. Ook code reviews, waarbij een ander teamlid kritisch naar de geschreven code kijkt, dragen bij aan het vroegtijdig signaleren van risico's.
Daarnaast is monitoring essentieel: door verdacht verkeer, foutmeldingen en inlogpogingen te loggen en te analyseren, kunnen technische teams snel ingrijpen bij een incident. Dit sluit aan op bredere maatregelen zoals bescherming tegen DDoS-aanvallen en geldt voor elke laag van de technologie die een maatwerk applicatie ondersteunt.
Waar moet je als besluitvormer op letten?
Als technisch verantwoordelijke of besluitvormer hoef je niet zelf elke regel code te controleren, maar het is wel belangrijk om de juiste vragen te stellen aan een ontwikkelpartij. Wordt er gewerkt volgens secure coding richtlijnen? Hoe wordt omgegaan met updates van externe libraries? Is er een proces voor testen en monitoren? En hoe is de toegang tot productieomgevingen geregeld?
Een goede ontwikkelpartij is transparant over deze processen en denkt vanaf de start mee over beveiliging, in plaats van dit als losstaand onderwerp te behandelen. Zeker bij maatwerk software, waar functionaliteit en interactie vaak nauw samenhangen met design en gebruikerservaring, is het belangrijk dat veiligheid geen obstakel wordt, maar een vanzelfsprekend onderdeel van het geheel.